Domain secr.de kaufen?
Wir ziehen mit dem Projekt
secr.de um.
Sind Sie am Kauf der Domain
secr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain secr.de kaufen?
Wie kann man "access control allow origin" für zwei Domains erlauben?
Um "access control allow origin" für zwei Domains zu erlauben, musst du die entsprechenden Domains in der Serverkonfiguration oder in der .htaccess-Datei angeben. Du kannst dies tun, indem du die Header-Einstellung "Access-Control-Allow-Origin" auf die beiden Domains setzt. Dadurch wird der Zugriff von beiden Domains erlaubt. **
Wie kann ich den Access-Control-Allow-Origin-Header in JavaScript setzen?
Um den Access-Control-Allow-Origin-Header in JavaScript zu setzen, kannst du dies mit Hilfe der XMLHttpRequest- oder Fetch-API tun. Beim Senden einer Anfrage an eine andere Domain musst du den Header auf der Serverseite setzen, um CORS zu ermöglichen. Wenn du jedoch Zugriff auf den Server hast, kannst du den Header auch direkt über JavaScript setzen, indem du die XMLHttpRequest-Methode mit der setRequestHeader-Methode verwendest. Stelle sicher, dass du die richtige Domain im Header angibst, um CORS-Fehler zu vermeiden. **
Ähnliche Suchbegriffe für Access Control
Top-Angebote
Produkte zum Begriff Access Control:

-
In der CORS-Kopfzeile Access-Control-Allow-Origin fehlt die Angabe der erlaubten Ursprungsdomäne.
In der CORS-Kopfzeile Access-Control-Allow-Origin fehlt die Angabe der erlaubten Ursprungsdomäne. Dadurch können potenzielle Sicherheitsrisiken entstehen, da die Anfrage von beliebigen Domänen akzeptiert wird. Es ist wichtig, die erlaubten Ursprungsdomänen genau zu definieren, um unerwünschte Zugriffe zu verhindern. Durch das Hinzufügen der richtigen Angabe in der Access-Control-Allow-Origin Kopfzeile kann die Sicherheit der Anwendung verbessert werden. **
-
Wie kann Conditional Access dazu beitragen, die Sicherheit von Unternehmensdaten zu gewährleisten und den Zugriff auf sensible Informationen zu kontrollieren? Welche Vorteile bietet die Implementierung von Conditional Access-Systemen für Organisationen in Bezug auf Datenschutz und Compliance?
Conditional Access ermöglicht es Unternehmen, den Zugriff auf sensible Daten basierend auf verschiedenen Bedingungen wie Gerätetyp, Standort oder Benutzeridentität zu steuern. Durch die Implementierung von Conditional Access-Systemen können Organisationen sicherstellen, dass nur autorisierte Personen auf geschäftskritische Informationen zugreifen können, was die Sicherheit der Unternehmensdaten erhöht. Darüber hinaus helfen diese Systeme dabei, Datenschutzrichtlinien einzuhalten und Compliance-Anforderungen zu erfüllen, indem sie den Zugriff auf sensible Daten kontrollieren und überwachen. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Verschlüsselung und Zugriffskontrolle gewährleistet werden, um die Integrität und Vertraulichkeit der gespeicherten Daten zu schützen?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung von starken Verschlüsselungsalgorithmen gewährleistet werden, um sicherzustellen, dass die gespeicherten Daten vor unbefugtem Zugriff geschützt sind. Zudem ist es wichtig, Zugriffskontrollen zu implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Darüber hinaus sollten regelmäßige Sicherheitsaudits und Überwachungen durchgeführt werden, um potenzielle Sicherheitslücken zu identifizieren und zu beheben. Schließlich ist es wichtig, dass der Cloud-Anbieter strenge Datenschutzrichtlinien einhält und sich an branchenübliche Best Practices hält, um die Integrität und Vertraulichkeit der gespeicherten Daten zu gewährleisten. **

Was sind die Vor- und Nachteile von Conditional Access in Bezug auf den Datenschutz und die Sicherheit von Unternehmensdaten?
Vorteile: Conditional Access ermöglicht granulare Zugriffskontrollen basierend auf Benutzeridentität, Gerät und Standort, was die Sicherheit von Unternehmensdaten erhöht. Es hilft auch dabei, Datenschutzrichtlinien durchzusetzen und Compliance-Anforderungen zu erfüllen. Nachteile: Es kann zu Komplexität führen, da verschiedene Regeln und Richtlinien konfiguriert werden müssen, was die Verwaltung erschweren kann. Zudem kann es zu Einschränkungen für Benutzer führen, wenn sie nicht in der Lage sind, auf Unternehmensdaten zuzugreifen, wenn sie nicht die erforderlichen Bedingungen erfüllen. **
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
Top-Angebote
Produkte zum Begriff Access Control:
-
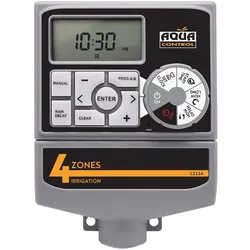
AQUA CONTROL - 4 Zonen Steuergerät Access 4 Aqua Controlaccess 4 zonen programmiergerät 4 aqua control arbeitet mit 2xaa (nicht enthalten). 2 unabhängige Programmierungsmodi (a und b). bis zu drei Starts pro Tag und pro Programm. großes LCD-Display, um alles klar zu sehen. sehr einfach zu programmieren, dank seiner Skala. beinhaltet Pumpenstart und Anschluss für Regensensor. Bewässerungszeit von 1 bis 240min. Stromversorgung: 1,5v.85,76 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
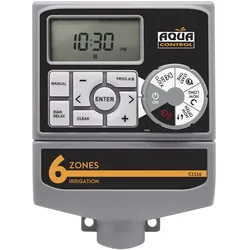
AQUA CONTROL - 6 Zonen Steuergerät Access 6 Aqua Control6 Zonen Access 6 Aqua Control Programmiergerät arbeitet mit 2xaa (nicht enthalten). 2 unabhängige Programmiermodi (a und b). bis zu drei Starts pro Tag und pro Programm. großes LCD-Display, um alles klar zu sehen. sehr einfach zu programmieren, dank seiner Skala. umfasst Pumpenstart und Anschluss für Regensensor. Bewässerungszeit von 1 bis 240min. Stromversorgung: 1,5v.87,96 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man "access control allow origin" für zwei Domains erlauben?
Um "access control allow origin" für zwei Domains zu erlauben, musst du die entsprechenden Domains in der Serverkonfiguration oder in der .htaccess-Datei angeben. Du kannst dies tun, indem du die Header-Einstellung "Access-Control-Allow-Origin" auf die beiden Domains setzt. Dadurch wird der Zugriff von beiden Domains erlaubt. **
-
Wie kann ich den Access-Control-Allow-Origin-Header in JavaScript setzen?
Um den Access-Control-Allow-Origin-Header in JavaScript zu setzen, kannst du dies mit Hilfe der XMLHttpRequest- oder Fetch-API tun. Beim Senden einer Anfrage an eine andere Domain musst du den Header auf der Serverseite setzen, um CORS zu ermöglichen. Wenn du jedoch Zugriff auf den Server hast, kannst du den Header auch direkt über JavaScript setzen, indem du die XMLHttpRequest-Methode mit der setRequestHeader-Methode verwendest. Stelle sicher, dass du die richtige Domain im Header angibst, um CORS-Fehler zu vermeiden. **
-
In der CORS-Kopfzeile Access-Control-Allow-Origin fehlt die Angabe der erlaubten Ursprungsdomäne.
In der CORS-Kopfzeile Access-Control-Allow-Origin fehlt die Angabe der erlaubten Ursprungsdomäne. Dadurch können potenzielle Sicherheitsrisiken entstehen, da die Anfrage von beliebigen Domänen akzeptiert wird. Es ist wichtig, die erlaubten Ursprungsdomänen genau zu definieren, um unerwünschte Zugriffe zu verhindern. Durch das Hinzufügen der richtigen Angabe in der Access-Control-Allow-Origin Kopfzeile kann die Sicherheit der Anwendung verbessert werden. **
-
Wie kann Conditional Access dazu beitragen, die Sicherheit von Unternehmensdaten zu gewährleisten und den Zugriff auf sensible Informationen zu kontrollieren? Welche Vorteile bietet die Implementierung von Conditional Access-Systemen für Organisationen in Bezug auf Datenschutz und Compliance?
Conditional Access ermöglicht es Unternehmen, den Zugriff auf sensible Daten basierend auf verschiedenen Bedingungen wie Gerätetyp, Standort oder Benutzeridentität zu steuern. Durch die Implementierung von Conditional Access-Systemen können Organisationen sicherstellen, dass nur autorisierte Personen auf geschäftskritische Informationen zugreifen können, was die Sicherheit der Unternehmensdaten erhöht. Darüber hinaus helfen diese Systeme dabei, Datenschutzrichtlinien einzuhalten und Compliance-Anforderungen zu erfüllen, indem sie den Zugriff auf sensible Daten kontrollieren und überwachen. **
Ähnliche Suchbegriffe für Access Control
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Zugriffskontrolle und Verschlüsselung gewährleistet werden?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung strenger Zugriffskontrollen gewährleistet werden, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Zudem sollte eine starke Verschlüsselungstechnologie verwendet werden, um die Daten während der Übertragung und Speicherung zu schützen. Regelmäßige Sicherheitsaudits und -tests können helfen, potenzielle Schwachstellen zu identifizieren und zu beheben, um die Integrität der Daten zu gewährleisten. Darüber hinaus ist es wichtig, dass Cloud-Anbieter strenge Datenschutzrichtlinien einhalten und sich an branchenübliche Sicherheitsstandards halten, um die Sicherheit der Cloud-Sicherungen zu gewährleisten. **
-
Wie kann die Sicherheit von Cloud-Sicherungen in Bezug auf Datenschutz, Verschlüsselung und Zugriffskontrolle gewährleistet werden, um die Integrität und Vertraulichkeit der gespeicherten Daten zu schützen?
Die Sicherheit von Cloud-Sicherungen kann durch die Implementierung von starken Verschlüsselungsalgorithmen gewährleistet werden, um sicherzustellen, dass die gespeicherten Daten vor unbefugtem Zugriff geschützt sind. Zudem ist es wichtig, Zugriffskontrollen zu implementieren, um sicherzustellen, dass nur autorisierte Benutzer auf die Daten zugreifen können. Darüber hinaus sollten regelmäßige Sicherheitsaudits und Überwachungen durchgeführt werden, um potenzielle Sicherheitslücken zu identifizieren und zu beheben. Schließlich ist es wichtig, dass der Cloud-Anbieter strenge Datenschutzrichtlinien einhält und sich an branchenübliche Best Practices hält, um die Integrität und Vertraulichkeit der gespeicherten Daten zu gewährleisten. **
-
Was sind die Vor- und Nachteile von Conditional Access in Bezug auf den Datenschutz und die Sicherheit von Unternehmensdaten?
Vorteile: Conditional Access ermöglicht granulare Zugriffskontrollen basierend auf Benutzeridentität, Gerät und Standort, was die Sicherheit von Unternehmensdaten erhöht. Es hilft auch dabei, Datenschutzrichtlinien durchzusetzen und Compliance-Anforderungen zu erfüllen. Nachteile: Es kann zu Komplexität führen, da verschiedene Regeln und Richtlinien konfiguriert werden müssen, was die Verwaltung erschweren kann. Zudem kann es zu Einschränkungen für Benutzer führen, wenn sie nicht in der Lage sind, auf Unternehmensdaten zuzugreifen, wenn sie nicht die erforderlichen Bedingungen erfüllen. **
-
Wie kann ein effektives Incident-Response-Plan Unternehmen dabei unterstützen, auf Sicherheitsvorfälle in den Bereichen IT, Datenschutz und physischer Sicherheit angemessen zu reagieren?
Ein effektiver Incident-Response-Plan ermöglicht es Unternehmen, schnell auf Sicherheitsvorfälle zu reagieren, um Schäden zu minimieren und den Betrieb so schnell wie möglich wiederherzustellen. Durch klare Verantwortlichkeiten und definierte Prozesse können Sicherheitsvorfälle effizient und koordiniert bearbeitet werden. Ein gut durchdachter Plan hilft dabei, die Auswirkungen von Sicherheitsvorfällen auf IT-Systeme, Datenschutz und physische Sicherheit zu bewerten und angemessene Maßnahmen zu ergreifen. Darüber hinaus ermöglicht ein Incident-Response-Plan Unternehmen, aus Sicherheitsvorfällen zu lernen und ihre Sicherheitsmaßnahmen kontinuierlich zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.